☰
↵ 이동 · Esc 닫기 ·
sezzang
글로 남겨보자
🔍
📦
전체 글 보기
📱
앱 검사기
Categories
📄
이력서
▶
📁
교육
📁
산특6기
▶
📁
공부
📁
네트워크
📁
리눅스
📁
윈도우
📁
잡도리
📁
활동
📁
학교수업
⚙
홈
›
학교수업
›
9주차
기록
9주차
작성일: 2026-11-05
📑 목차
이번 시간에는 지금까지 했던것들을 종합하여 최종적으로 인프라망을 구성했다. ※만약 자기가 방화벽을 설치한 이후로 재설치를 한번도 안했다면 무료 라이센스 기간(30)이 끝나서 재설치를 해야할것 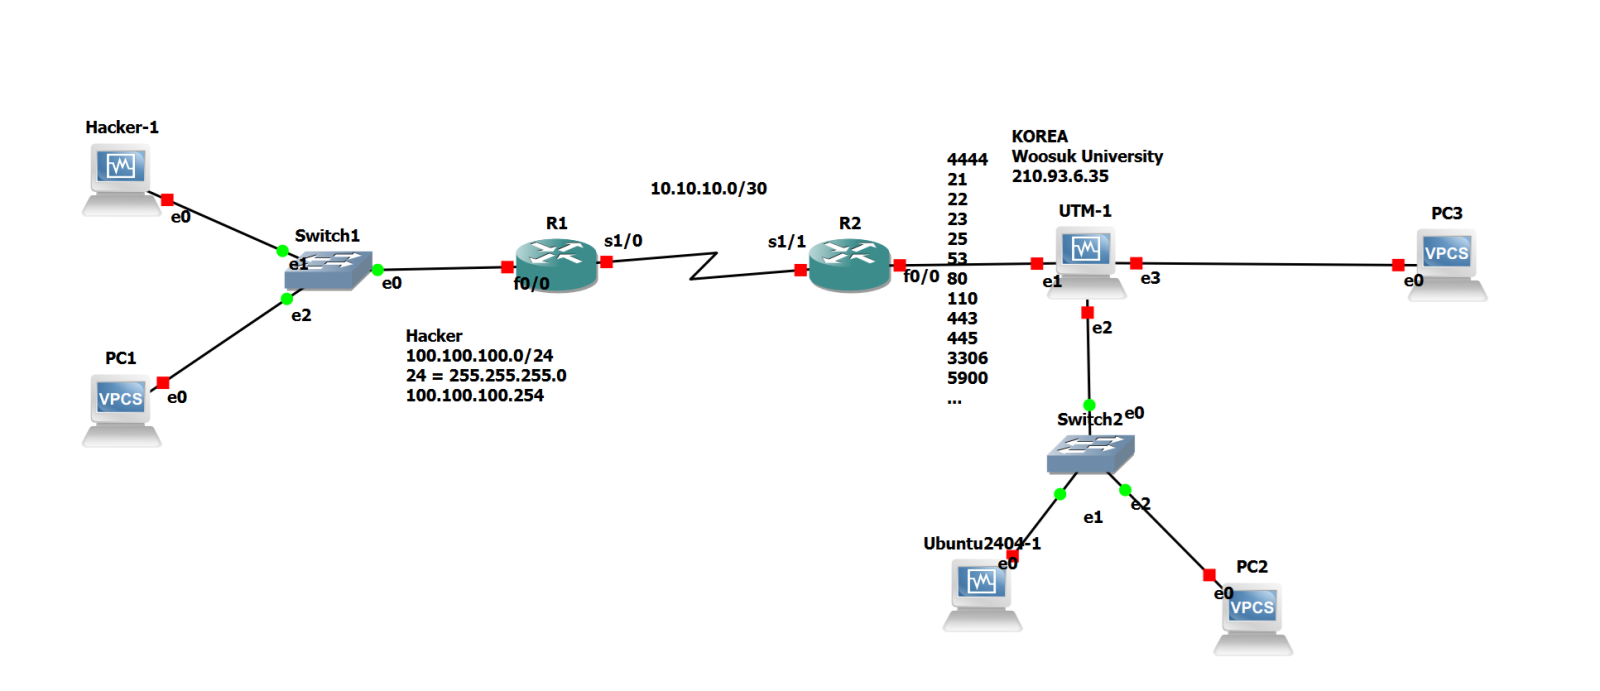 전체망은 이렇다 라우터 설정할때 라우팅되는 구간은 1.대가 아니라 10.대 이며, 칼리 구간 ip는 100번대로 쓰기로 했기 때문에 라우터1번 설정이 살짝 바뀌어야 한다. <라우터 설정> #R1 show ip interface brief conf t hostname MONGOLIA interface FastEthernet0/0 ip address 100.100.100.254 255.255.255.0 no shutdown exit interface Serial1/0 ip address 10.10.10.1 255.255.255.252 no shutdown exit ip routing router ospf 1 router-id 10.10.10.1 network 10.10.10.0 0.0.0.3 area 0 network 100.100.100.0 0.0.0.255 area 0 exit exit show ip interface brief show ip route #R2 show ip interface brief conf t hostname KOREA interface FastEthernet0/0 ip address 210.93.6.254 255.255.255.0 no shutdown exit interface serial1/1 ip address 10.10.10.2 255.255.255.252 no shutdown exit ip routing router ospf 1 router-id 10.10.10.2 network 10.10.10.0 0.0.0.3 area 0 network 210.93.6.0 0.0.0.255 area 0 exit exit show ip interface brief show ip route <Kali 설정> 저번에 했던것처럼 칼리 네트워크 인터페이스를 바꿔준다 ip = 100.100.100.1/24, 100.100.100.254 dns = 210.93.6.35 <방화벽 설정> 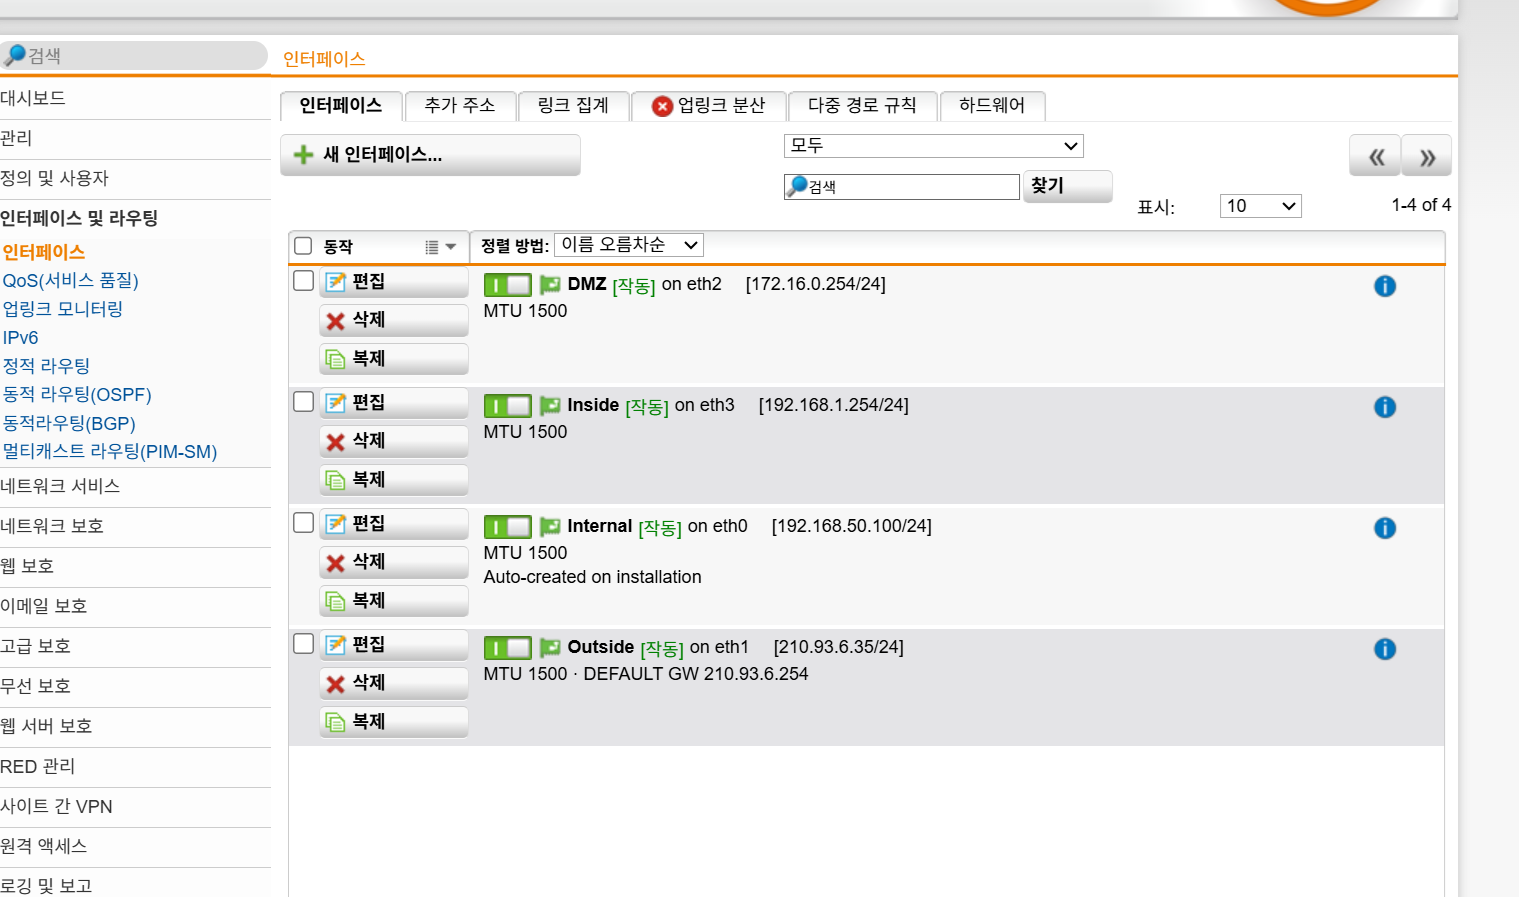 위 사진을 보면 DMZ, Outside, inside 이런식으로 나눠져 있을텐데 실제 우리가 gns에서 구역을 나눈것처럼 실제 방화벽에서도 규칙을 정의해줘야 한다. ※사실상 gns에서 나눈것은 아키텍쳐라고 봐도 무방하다 보기 편하게 그림으로 그린 느낌이고 실제 설정은 각각 설계에 맞게 해주면 됨 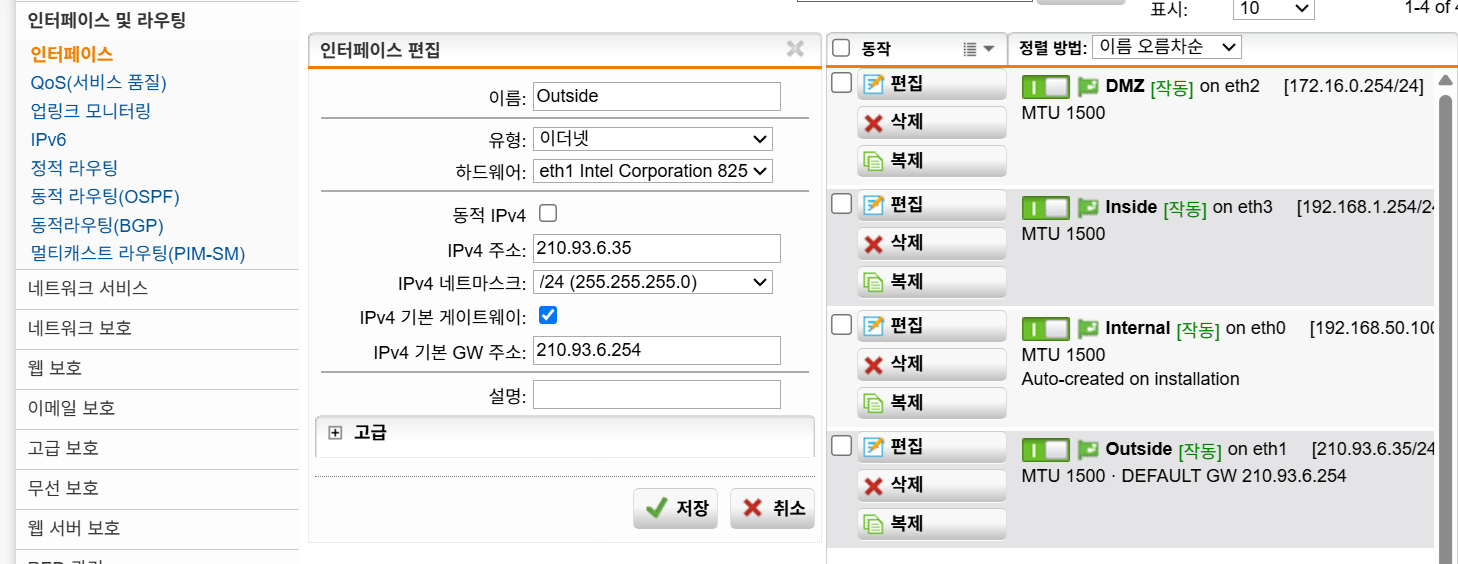 Outside는 밖에 있는 라우터의 입구쪽 게이트웨이 ip를 지정해줘야 하기 때문에 게이트웨이 ip를 설정해줬고 맨 위에 있는 인프라망 사진을 보면 eth1번 선을 쓰고있기 때문에 eth1번으로 연결해준것이다(물리적으로 먼저 배치 후 논리적 연결을 한것) 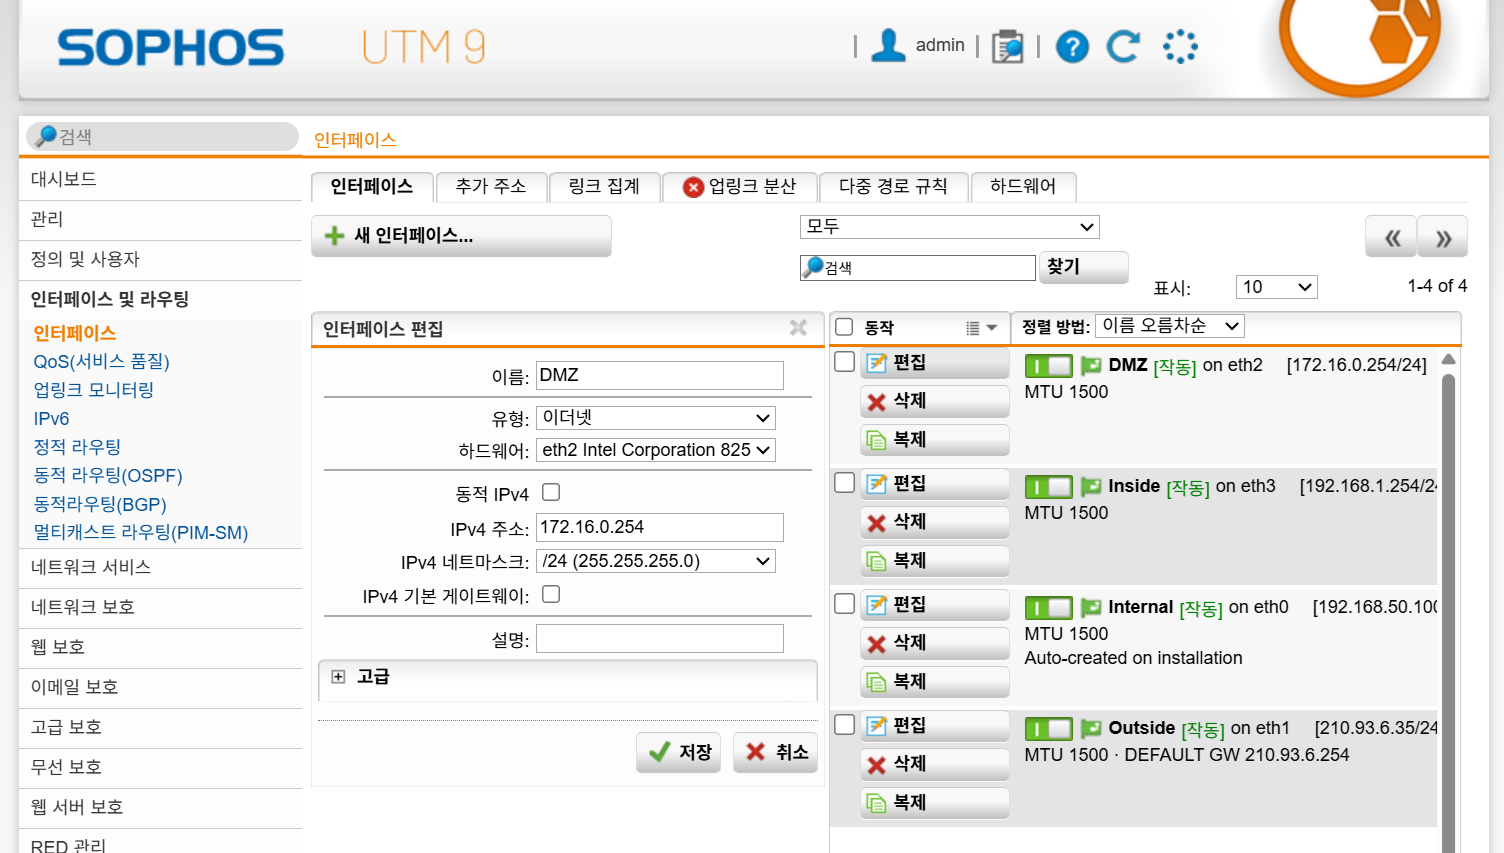 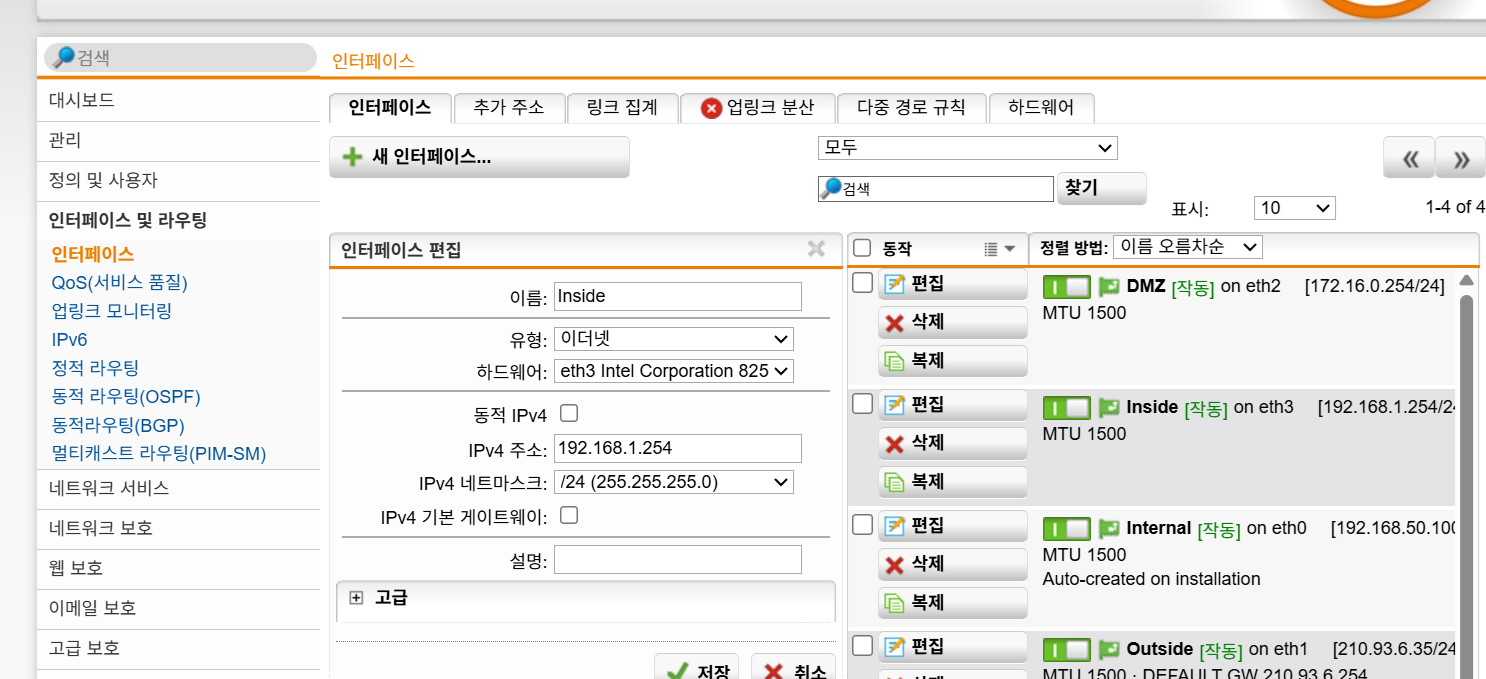 #DHCP 설정 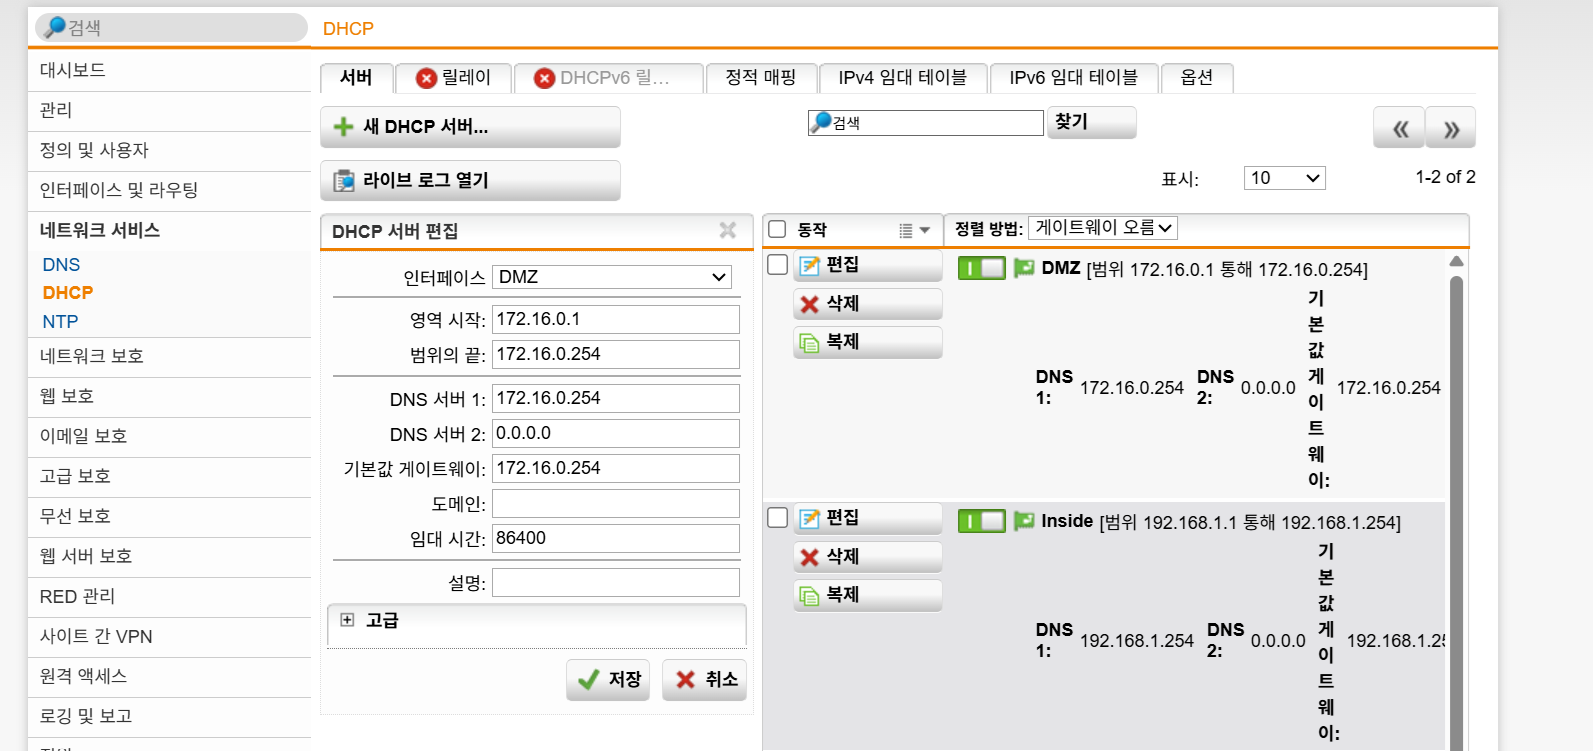 DMZ구간에 DHCP를 적용시켜 ip를 동적할당 시켜줌