☰
↵ 이동 · Esc 닫기 ·
sezzang
글로 남겨보자
🔍
📦
전체 글 보기
📱
앱 검사기
Categories
📄
이력서
▶
📁
교육
📁
산특6기
▶
📁
공부
📁
네트워크
📁
리눅스
📁
윈도우
📁
잡도리
📁
활동
📁
학교수업
⚙
홈
›
학교수업
›
8주차
기록
8주차
작성일: 2026-10-27
📑 목차
최근에 php에서 RCE가 발견되어 공식으로 CVE 코드가 올라왔다 그래서 오늘은 우리 서버의 우분투에 php 버전이 취약한 버전인지 확인 후 조치하는 과정이다. 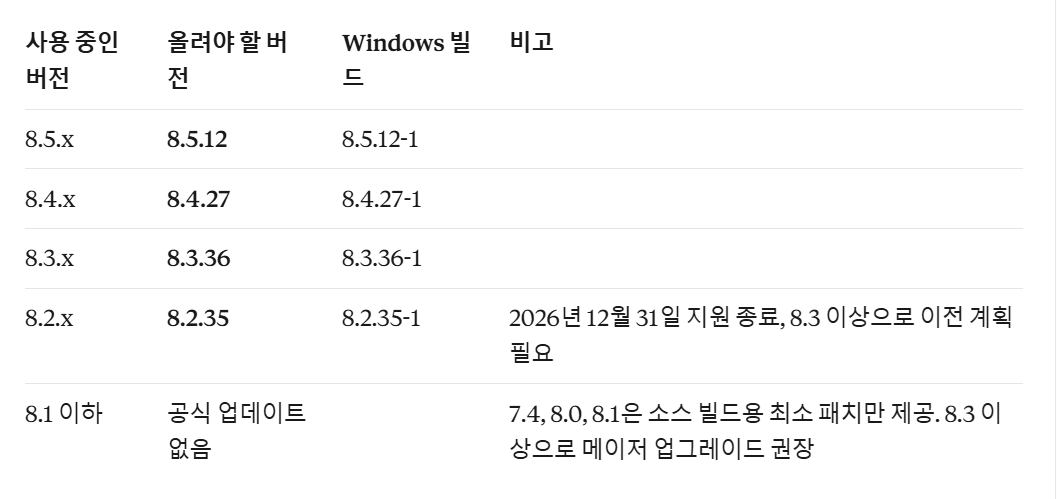 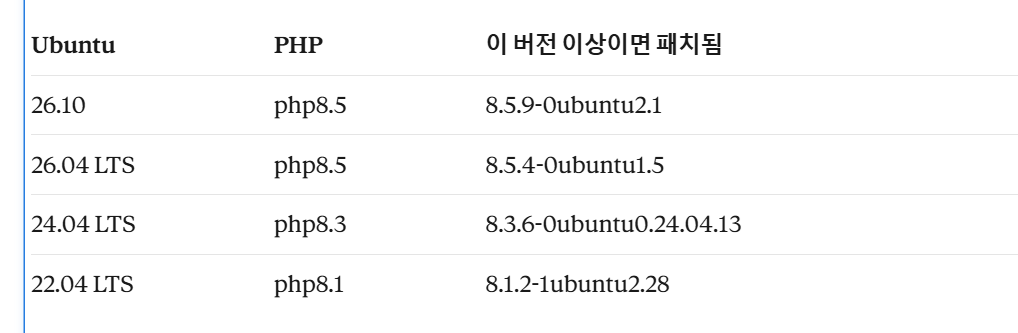 OS가 우분투이며 우분투 기본 저장소를 쓰고있으면 각 프로세스에 대한 버전이 아니라 (예시 = php -v) 우분투 패키지 버전으로 확인해야함 (우분투는 프로세스들의 버전 숫자를 그대로 두고 패치만 넣기 때문) ※php 취약점검 도구 배포사이트 (https://www.piolink.com/kr/php2shell/) 1. 버전 확인 php -v dpkg -l | grep -E 'php[0-9.]+-(cli|fpm)|libapache2-mod-php' 2. 업그레이드 sudo apt update sudo apt install --only-upgrade 'php8.*' 'libapache2-mod-php8.*' 3. 재시작 sudo systemctl restart apache2 sudo systemctl restart php8.x-fpm 4. 패치확인 (CVE 코드가 보이면 패치된거임) zgrep -E 'CVE-2026-10961[89]' /usr/share/doc/php8.*-cli/changelog.Debian.gz 아 참고로 저번 시간까지 프로젝트에 사용되기 위해서 우분투가 고정ip로 박혀있을텐데 네트워크를 잠깐 수정해준 후 위에 과정을 거쳐야 한다. 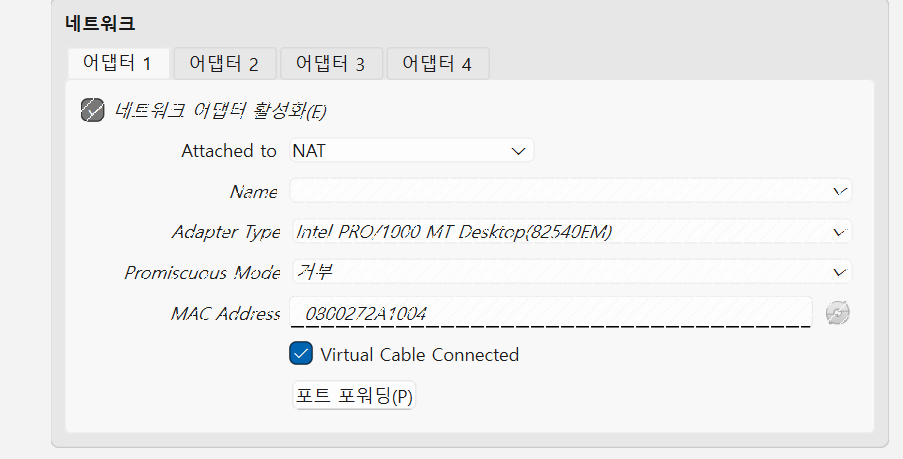 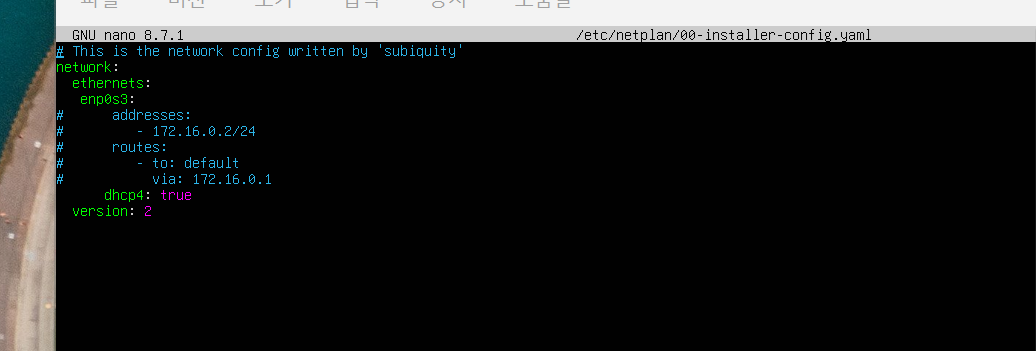 sudo nano /etc/netplan/00-installer........ 위에 사진처럼 #을 통해서 주석처리가 가능 이후 dhcp를 true로 둠 sudo netplan apply 하고나서 외부로 인터넷이 연결되는지 확인하기 위해 ping 8.8.8.8 또는 ping 168.126.63.1 ping이 잘 나간다면 위에 과정 시작 앞으로 그리고 모든 작업은 xshell에서 하는게 편하다. 드래그앤드롭이라던지 복사 및 붙여넣기가 가능해서 사람한테 편의성있게 만들어진 프로그램이라 가능하면 채용. 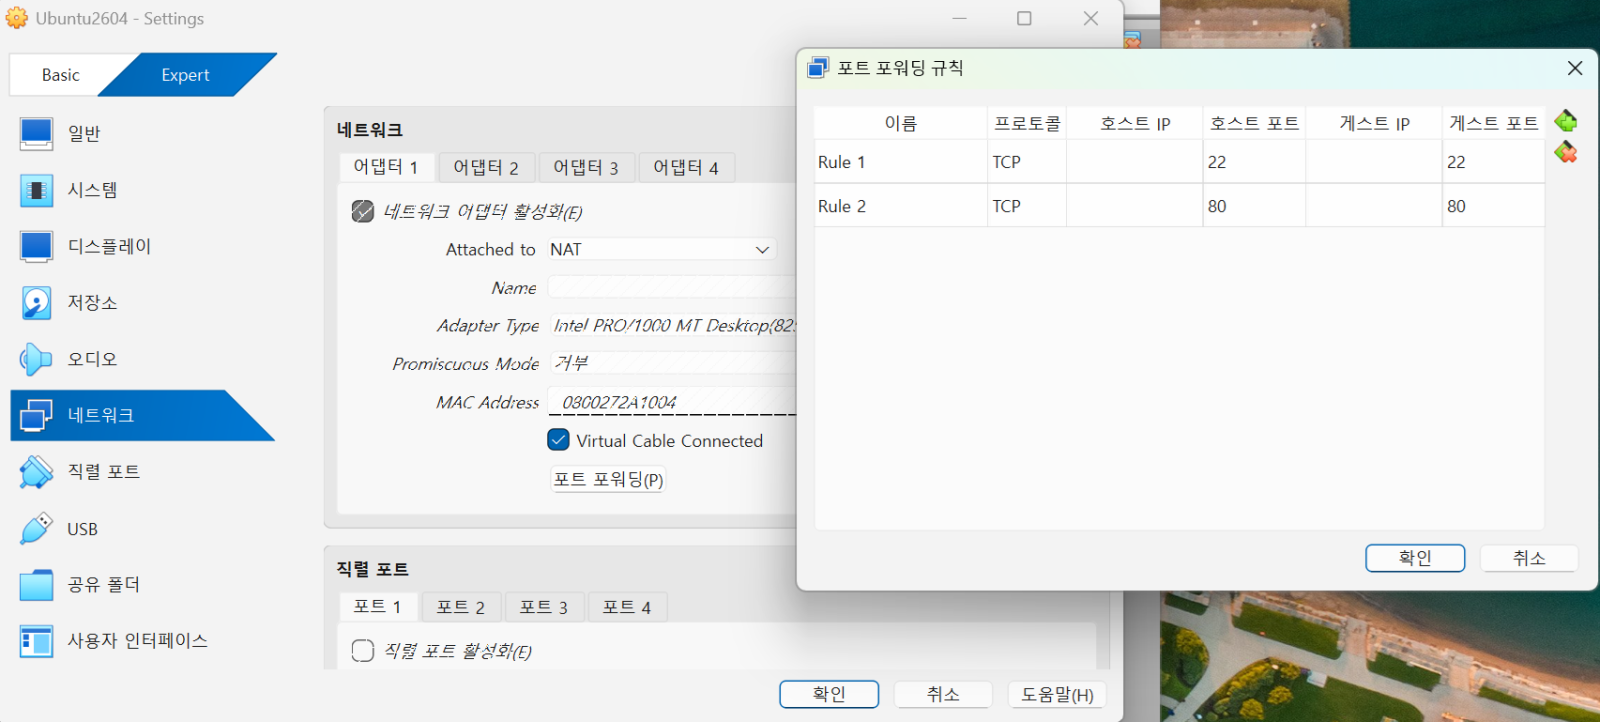 가상머신 네트워크를 어떻게 잡냐에 따라서 xshell로 접속할때 ip가 달라지는데 이번에는 nat로 뒀으니 nat 기준으로는 위에 사진처럼 nat로 두고 아래 포트포워딩을 눌러서 호스트 포트 및 게스트 포트에다가 포트번호를 입력하면 된다. ssh = 22 http = 80